Ochrona sieci, infrastruktury chmurowej, urządzeń i użytkowników oraz bezpieczeństwo operacji w jednej architekturze. squareTec projektuje i integruje rozwiązania Check Point dla wymagających środowisk IT, OT i infrastruktury rozproszonej.
Check Point - zintegrowane cyberbezpieczeństwo dla sieci, chmury i użytkowników
Check Point Software Technologies rozwija platformę cyberbezpieczeństwa obejmującą ochronę sieci, chmury, środowisk użytkowników oraz operacji bezpieczeństwa. Architektura łączy ochronę przed zagrożeniami, zarządzanie politykami, dane o zagrożeniach i automatyzację działań w różnych punktach infrastruktury.
squareTec wykorzystuje technologie Check Point do budowy środowisk bezpieczeństwa dopasowanych do architektury klienta — od ochrony ruchu sieciowego i segmentacji, przez zabezpieczenie endpointów i poczty, po ochronę aplikacji i środowisk chmurowych oraz integrację danych z systemami bezpieczeństwa.
Jedna architektura dla różnych obszarów cyberbezpieczeństwa
Ochrona od sieci po użytkownika
Bezpieczeństwo infrastruktury, urządzeń i dostępu w jednej architekturze
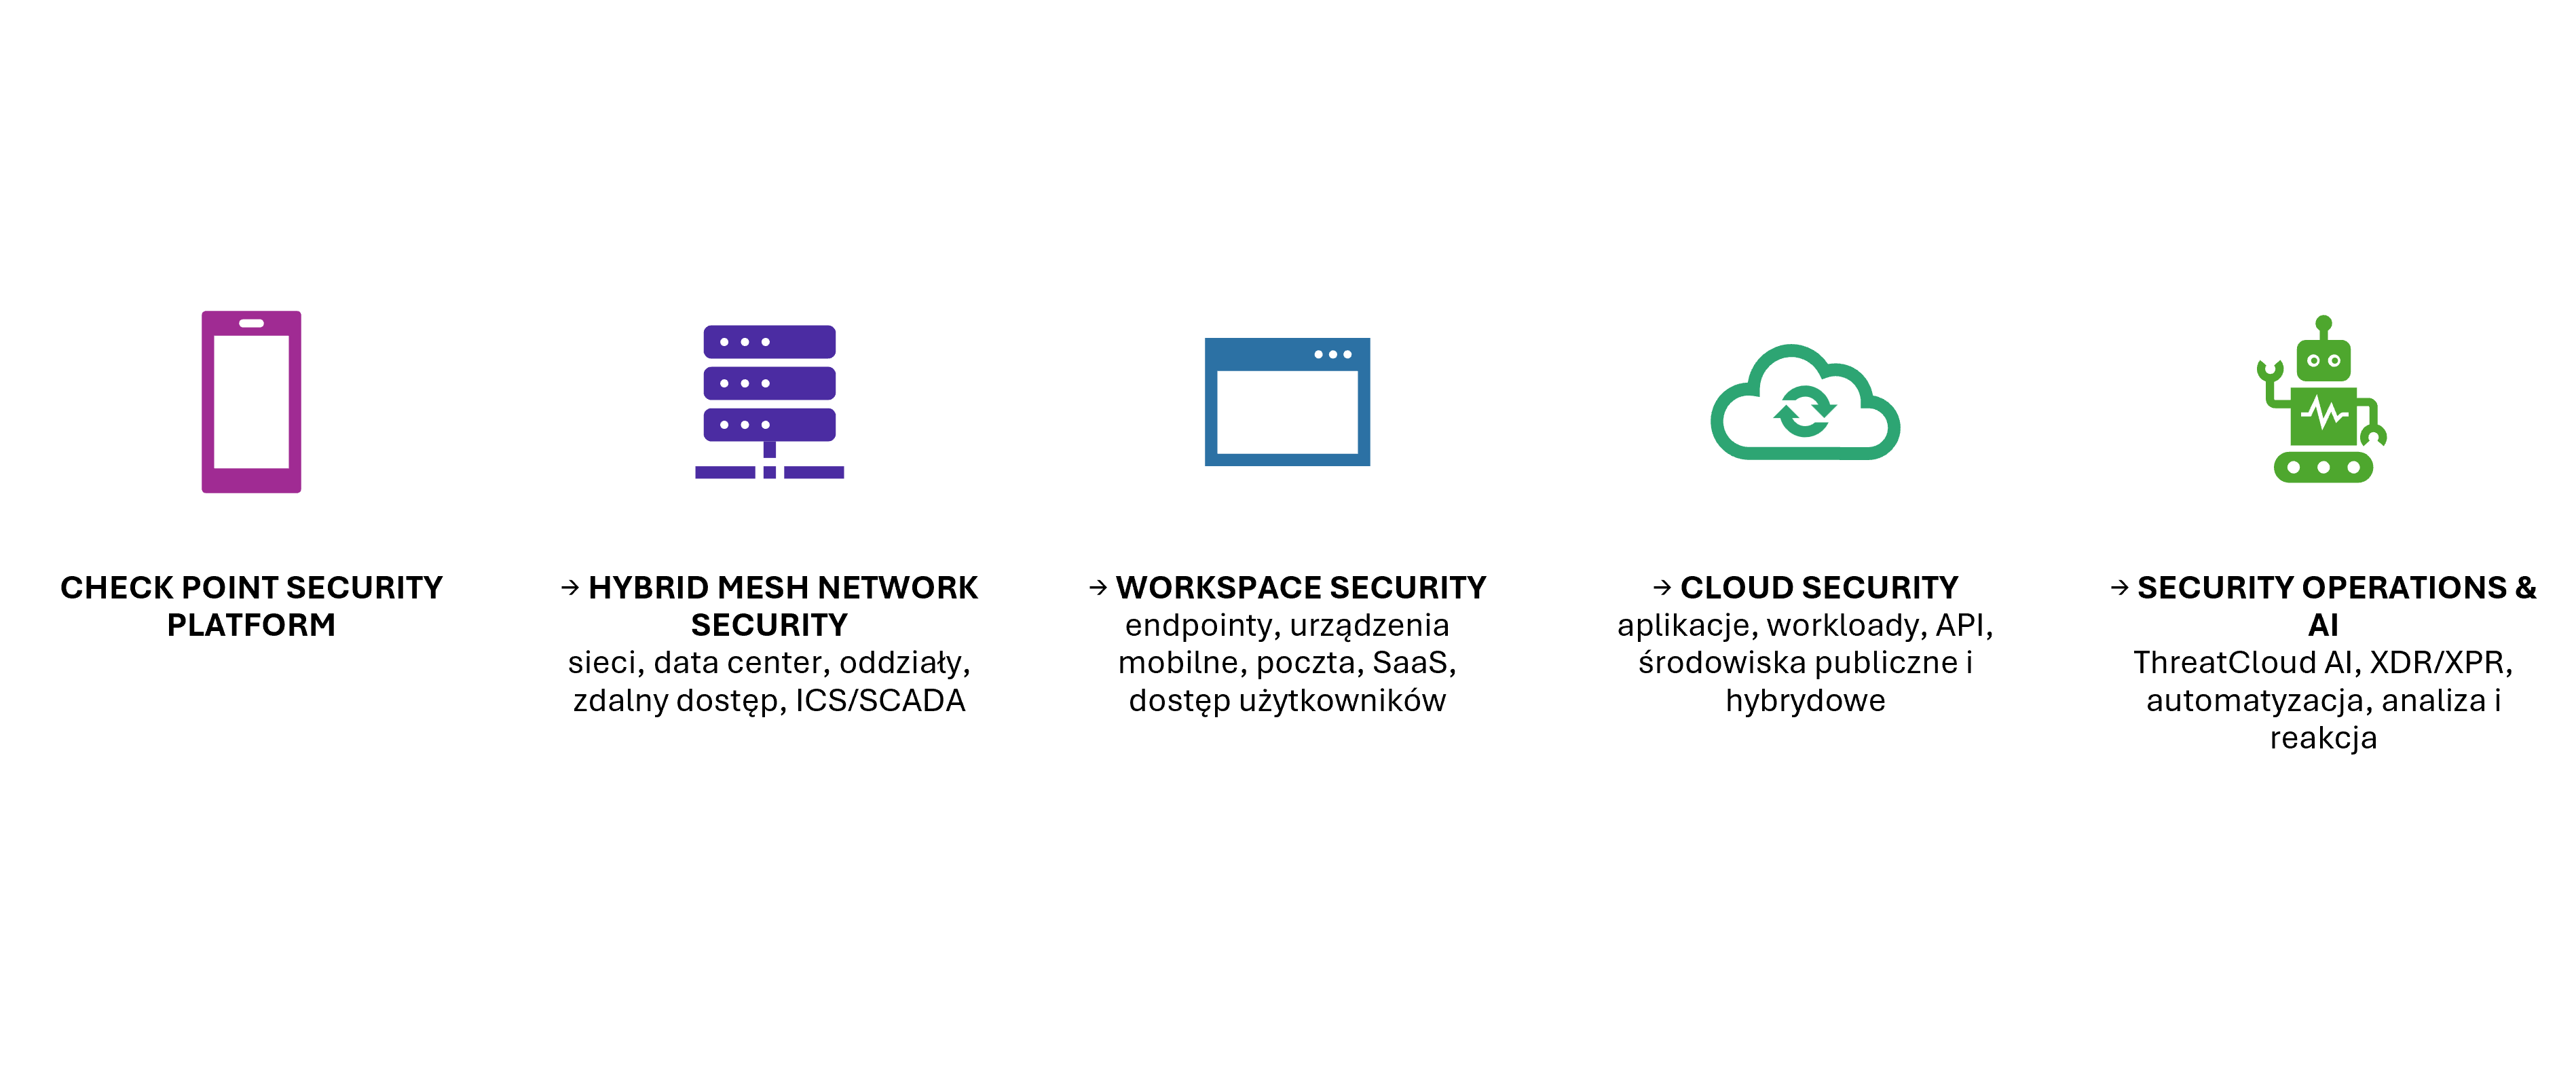
Check Point łączy ochronę różnych elementów środowiska IT - od sieci i centrów danych, przez urządzenia końcowe i pocztę, po aplikacje oraz środowiska chmurowe.
W zależności od architektury organizacji można stosować ochronę ruchu sieciowego, segmentację, bezpieczny dostęp zdalny, ochronę endpointów, zabezpieczenie poczty i aplikacji SaaS oraz mechanizmy Zero Trust. Poszczególne elementy mogą współpracować ze wspólną warstwą zarządzania i bezpieczeństwa.
Prewencja, detekcja i reakcja w jednym środowisku
Threat intelligence, AI i automatyzacja działań bezpieczeństwa
Check Point wykorzystuje ThreatCloud AI do analizy danych o zagrożeniach i wspierania mechanizmów ochrony w różnych obszarach platformy. Dane z podłączonych rozwiązań mogą być wykorzystywane również przez XDR/XPR do korelacji zdarzeń, analizy incydentów i koordynowania działań związanych z ich obsługą.
Dla zespołów bezpieczeństwa oznacza to możliwość łączenia informacji z sieci, endpointów, chmury i innych źródeł w ramach jednego środowiska operacyjnego.
Bezpieczeństwo sieci i infrastruktury
Check Point zapewnia ochronę ruchu sieciowego w środowiskach obejmujących centra danych, oddziały, infrastrukturę rozproszoną oraz środowiska hybrydowe. Portfolio obejmuje m.in. zapory nowej generacji, ochronę przed zaawansowanymi zagrożeniami, segmentację, bezpieczny dostęp zdalny i SD-WAN.
W środowiskach przemysłowych dostępne są również rozwiązania przeznaczone do ochrony ICS i SCADA, w tym dedykowane urządzenia Rugged. Pozwala to uwzględnić specyfikę sieci przemysłowych przy projektowaniu architektury cyberbezpieczeństwa.
squareTec projektuje architekturę ochrony sieci, dobiera odpowiednie rozwiązania Check Point, konfiguruje polityki bezpieczeństwa oraz integruje je z pozostałą infrastrukturą IT i OT.
Ochrona ruchu i segmentacja
Zapory Check Point mogą pełnić funkcję punktów kontroli ruchu pomiędzy strefami bezpieczeństwa, lokalizacjami, użytkownikami i zasobami. W projektach obejmujących infrastrukturę krytyczną i środowiska przemysłowe segmentacja może być elementem architektury ograniczającej możliwość przemieszczania się zagrożenia pomiędzy systemami.
Bezpieczeństwo użytkowników i urządzeń
Ochrona endpointów obejmuje m.in. prewencję malware i ransomware, ochronę przed phishingiem, kontrolę aplikacji, zabezpieczenie danych oraz funkcje EDR i XDR. Check Point Endpoint Security może być zarządzany centralnie i integrowany z innymi narzędziami bezpieczeństwa.
W zależności od potrzeb organizacji rozwiązania mogą obejmować również urządzenia mobilne, dostęp zdalny, ochronę przeglądania internetu oraz kontrolę danych przesyłanych przez urządzenia końcowe.
squareTec dobiera zakres ochrony do architektury organizacji, systemów operacyjnych, modelu pracy użytkowników oraz wymagań dotyczących zarządzania i monitorowania bezpieczeństwa.
Ochrona poczty, SaaS i dostępu użytkowników
Poczta elektroniczna i aplikacje SaaS są istotnymi punktami wejścia dla phishingu, złośliwych plików i prób wyłudzenia danych.
Check Point rozwija mechanizmy ochrony poczty i aplikacji współpracy, wykorzystujące m.in. analizę zagrożeń, ThreatCloud AI oraz mechanizmy blokowania złośliwych treści i adresów.
W obszarze bezpiecznego dostępu platforma obejmuje również funkcje SASE i Zero Trust, pozwalające kontrolować dostęp użytkowników do zasobów niezależnie od ich lokalizacji. Aktualna oferta Check Point SASE obejmuje m.in. Zero Trust Private Access, ochronę dostępu do internetu oraz bezpieczeństwo aplikacji SaaS.
Bezpieczeństwo chmury i aplikacji
Środowiska chmurowe wymagają ochrony obejmującej zarówno konfigurację i stan infrastruktury, jak i aplikacje, workloady oraz komunikację pomiędzy zasobami.
Check Point oferuje rozwiązania obejmujące ochronę sieci chmurowych, aplikacji webowych i API, bezpieczeństwo cloud-native oraz ochronę workloadów. Pozwala to budować spójne mechanizmy bezpieczeństwa dla środowisk public cloud, private cloud i hybrid cloud.
squareTec integruje ochronę środowisk chmurowych z istniejącą architekturą bezpieczeństwa organizacji, uwzględniając zależności pomiędzy lokalną infrastrukturą IT, chmurą i użytkownikami.
ThreatCloud AI – wspólna warstwa informacji o zagrożeniach
ThreatCloud AI stanowi jeden z kluczowych elementów architektury Check Point. System agreguje i analizuje dane telemetryczne, informacje o wskaźnikach kompromitacji oraz dane threat intelligence, wspierając mechanizmy wykrywania i prewencji w różnych obszarach platformy. Check Point opisuje ThreatCloud AI jako centralną warstwę inteligencji współpracującą z ochroną sieci, chmury, użytkowników i operacji bezpieczeństwa.
W praktyce informacje o zagrożeniach mogą być wykorzystywane przez różne mechanizmy ochrony bez konieczności budowania osobnych baz i procesów dla każdego punktu infrastruktury.
XDR/XPR – korelacja zdarzeń i reakcja na incydenty
Check Point XDR, wcześniej rozwijany pod nazwą Infinity XDR/XPR, zapewnia zunifikowany widok operacji bezpieczeństwa dla podłączonych produktów. Rozwiązanie koreluje informacje z różnych źródeł i pomaga zespołom bezpieczeństwa identyfikować zdarzenia wymagające uwagi, prowadzić analizę oraz wspierać działania związane z reakcją na zagrożenia.
W środowisku obejmującym sieć, endpointy, pocztę, chmurę i inne źródła danych korelacja informacji pozwala spojrzeć na incydent szerzej niż przez pryzmat pojedynczego urządzenia lub systemu.
Zarządzanie politykami i bezpieczeństwem
Centralizacja zarządzania pozwala utrzymywać spójne zasady bezpieczeństwa w różnych punktach infrastruktury. Check Point rozwija wspólną warstwę zarządzania dla rozwiązań sieciowych, chmurowych i workspace security, umożliwiając centralne zarządzanie politykami i widocznością zdarzeń.
squareTec odpowiada za przełożenie wymagań organizacji na konkretne polityki, reguły dostępu, segmentację i konfigurację zabezpieczeń oraz za integrację środowiska Check Point z istniejącymi narzędziami bezpieczeństwa.
Integracja Check Point z istniejącą infrastrukturą
Wdrożenie rozwiązania cyberbezpieczeństwa nie musi oznaczać wymiany całego istniejącego środowiska.
squareTec integruje rozwiązania Check Point z:
infrastrukturą sieciową,
środowiskami IT i OT,
systemami zarządzania tożsamością,
rozwiązaniami SIEM i SOC,
systemami chmurowymi,
systemami monitorowania i analizy bezpieczeństwa,
istniejącymi narzędziami ochrony endpointów i urządzeń.
Dzięki temu architektura może być rozwijana etapami, zgodnie z priorytetami organizacji i istniejącą infrastrukturą.
Check Point dla infrastruktury krytycznej, przemysłu i sektora publicznego
Rozwiązania Check Point mogą być wykorzystywane w środowiskach, w których bezpieczeństwo IT musi uwzględniać dużą liczbę użytkowników, lokalizacji, urządzeń i połączeń.
squareTec projektuje rozwiązania dla:
infrastruktury krytycznej,
przemysłu i środowisk OT,
sektora publicznego,
organizacji posiadających rozproszoną infrastrukturę,
centrów danych,
środowisk hybrydowych i wielochmurowych,
organizacji wymagających centralnego zarządzania bezpieczeństwem.
W przypadku środowisk przemysłowych szczególne znaczenie ma możliwość połączenia ochrony sieci IT i OT oraz zastosowania rozwiązań przeznaczonych dla systemów ICS/SCADA.
Dlaczego Check Point z squareTec?
Projektujemy architekturę bezpieczeństwa
Dobieramy rozwiązania Check Point do rzeczywistej architektury organizacji — jej sieci, użytkowników, aplikacji, infrastruktury chmurowej i systemów OT.
Łączymy różne obszary cyberbezpieczeństwa
Możemy połączyć ochronę sieci, endpointów, poczty, chmury i dostępu użytkowników z centralnym zarządzaniem oraz mechanizmami XDR/XPR.
Integrujemy nowe rozwiązania z istniejącym środowiskiem
Uwzględniamy istniejące urządzenia, systemy bezpieczeństwa i rozwiązania innych producentów, zamiast traktować wdrożenie jako odizolowany element infrastruktury.
Łączymy kompetencje integratora i software house'u
Oprócz konfiguracji i integracji infrastruktury rozwijamy własne rozwiązania programistyczne i integracje, jeśli standardowe możliwości platformy nie odpowiadają wymaganiom projektu.
Projektujemy rozwiązania dla wymagających środowisk
Doświadczenie squareTec obejmuje projekty związane z cyberbezpieczeństwem, infrastrukturą krytyczną, przemysłem, sektorem publicznym oraz środowiskami IT i OT.
Check Point i squareTec – od ochrony pojedynczego systemu do architektury cyberbezpieczeństwa
Check Point dostarcza technologie obejmujące różne warstwy cyberbezpieczeństwa — od sieci i infrastruktury, przez użytkowników i urządzenia, po chmurę i operacje bezpieczeństwa.
squareTec łączy te technologie z istniejącą infrastrukturą organizacji, projektując architekturę dopasowaną do jej wymagań technicznych, operacyjnych i bezpieczeństwa.
Porozmawiajmy o architekturze cyberbezpieczeństwa dla Twojej organizacji.